Archivvorschau: News-Inhalte aus historischen Cache-Dateien wurden gegen die öffentlichen Berechtigungen im SQL-Dump geprüft.

Gruppieren von Schwachstellen in Reports

Gruppieren von Schwachstellen in Reports (Montag, 10. August 2009 - 09:24:32)
[Marc's Blog] Eine Sicherheitsüberprüfung ist im Grunde nichts Spezielles: Im Rahmen der Analyse werden sämtliche gefundenen Schwachstellen und Sicherheitslücken dokumentiert. Bei einem Web Application Penetration Test sind dies typischerweise Cross Site scripting und SQL-Injection Schwachstellen, die unbedingt adressiert werden müssen, um ein annehmbares Mass an Sicherheit erreichen zu können.

Der Kunde erhält nach Abschluss der Prüfungen ein Reportdokument, welches alle gefundenen Schwachstellen dokumentiert. Bei einer Vielzahl an Findings wird dabei gerne eine Tabellenstruktur verwendet, um die Einträge und ihre Eigenschaften einfacher finden zu können. Je nach Anzahl der geprüften Systeme und der gefundenen Schwachstellen kann ein Report mehrere Dutzend oder gar Hundert Seiten lang ausfallen.

Werden breitflächige Sicherheitsüberprüfungen auf eine Vielzahl an Systemen durchgeführt, ist das Reporting eine nicht zu unterschätzende Herausforderung. Der Kunde will sich schliesslich nur ungern durch 600 Seiten technische Details wühlen, um die wichtigen Informationen zu finden. Hilfsmittel wie Statistiken und Übersichtstabellen (z.B. die kritischsten oder meistverbreiteten Fehler) sind bei solchen Projekten sehr geschätzt.

Eine einfache Möglichkeit der Reduktion der Reportgrösse besteht im Gruppieren von Schwachstellen. Wird zum Beispiel im Rahmen eines Netzwerkscans ein Route-Traceing mit den verschiedenen Protokollen (ICMP, UDP und TCP) durchgeführt, kann anstelle eines separaten Eintrags für jeden traceroute-Zugriff ein allgemeiner Eintrag mit dem Titel "Route-Traceing erfolgreich" erstellt und in den Details die Hinweise auf das dedizierte Verhalten der einzelnen Protokolle gegeben werden. Anstelle von drei Einträgen ist damit nur noch einer erforderlich. Bei 150 Systemen können dann schnell mal 300 Einträge gespart werden (jenachdem sind das ein paar Dutzend Seiten).

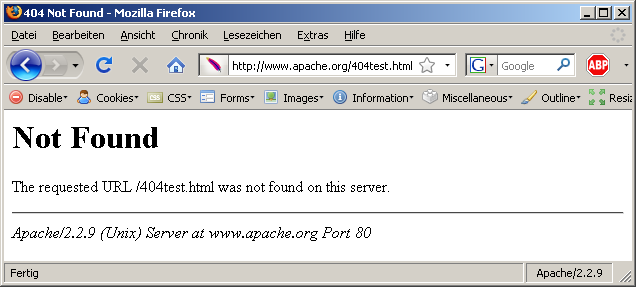
Die Diskussion des Gruppierens muss aber ebenfalls an anderer Stelle geführt werden. Und zwar tritt es immerwieder auf, dass Webserver ihre eigene Implementierung bei den Standardfehlerseiten ausweisen (einfach zu Prüfen durch eine Eingabe wie http://www.apache.org/404test.html). Typischerweise zeigt Apache den eigenen Namen und die Versionsnummer im Footer der spartanischen Fehlerseiten an (Beispiel). Diese Information ist für einen Angreifer interessant, da sie in das Application Fingerprinting miteinbezogen und damit produktspezifische Angriffe vorbereitet werden können.

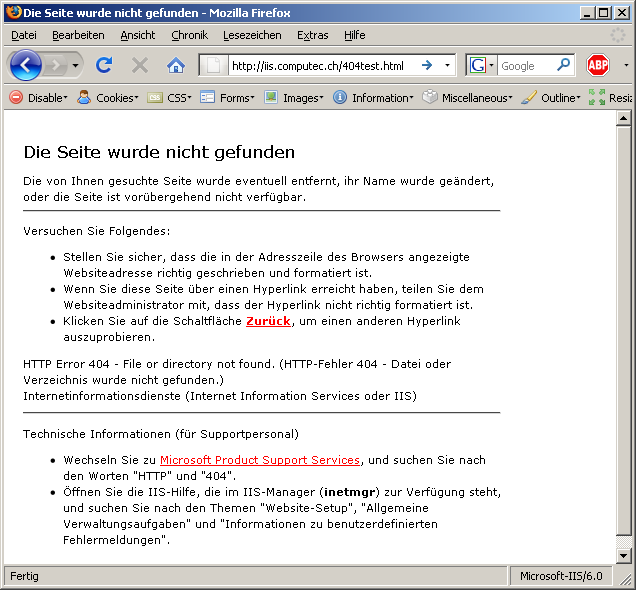
Nicht nur Apache weist diese Eigenart auf. Gleiches Verhalten kann beim Microsoft IIS (Beispiel) und bei vielen anderen Webserver-Implementierungen beobachtet werden. Es stellt sich nun die Frage, ob dies gänzlich unterschiedliche Fehler sind oder ob es sich immer um das gleiche Problem handelt:

* Es spricht dafür, dass es das gleiche Problem ist, (1) weil die Grundcharakteristik identisch ist: "Ein Angreifer kann mit der Durchsicht von Fehlerseiten die eingesetzte Webserver-Implementierung anhand eines Vermerks in der Ausgabe in Erfahrung bringen." Die Schwachstelle könnte entsprechend den Titel "Webserver Fehlerseite gibt Implementierung preis" lauten. Dieses Finding ist sodann sowohl Apache als auch Microsoft IIS und den anderen Implementierungen zuzuweisen.

Schwachstelle Produkt A = Schwachstelle Produkt B


* Doch es gibt grundlegende Argumente, die gegen eine Zusammenfassung zu einem generischen Problem sprechen. Als erstes tritt das Problem bei den unterschiedlichen Produkten (1) gänzlich anders auf. (1a) Die Position der Preisgabe ist eine andere und (1b) die zu suchende Zeichenkette unterscheidet sich ebenso. Das Exploit wird damit zu einem gewissen Grad individuell. (2) Ebenso der Vorgang, diese Probleme zu beheben. Vertritt man diesen Standpunkt, müssten also unterschiedliche Schwachstellen mit produktbezogenen Titeln wie "Apache Webserver Fehlermeldung gibt Implementierung preis" oder "MS IIS Webserver Fehlermeldung gibt Implementierung preis" genutzt werden.

(Exploiting A ≠ Exploiting B) ⇒ (Schwachstelle Produkt A ≠ Schwachstelle Produkt B)


Das Zusammenfassen der soeben beschriebenen Problematik hilft nicht direkt dabei, einen Report kürzer zu machen. Schliesslich fallen keine Findings weg, sie werden lediglich in Bezug auf ihren Titel und ihre Dokumentation vereinheitlicht. Der Vorteil besteht in erster Linie darin, dass eine statistische Auswertung der gefundenen Fehler über verschiedene Kunden, Projekte, Netzwerke und Hosts hinweg die Vergleichbarkeit gewährleisten kann. Werden gleichwertige Findings verwendet, können Aussagen wie "In Zone A geben B Webserver ihre Implementierung preis" gemacht werden. Werden die Fehler nicht zusammengefasst, kann dies in einem ersten Schritt ausschliesslich für die einzelnen Produkte getan werden: "In Zone A geben X Apache Webserver und Y Microsoft IIS Webserver ihre Implementierung preis." Erst in einem zweiten Schritt müssen die produktspezifischen Einträge zu einem generischen Eintrag zusammengefasst werden, was sich jenachdem nicht einfach gestaltet (Ab wann handelt es sich wirklich um das gleiche Problem);

Schwachstellengruppe X = {Schwachstelle A, Schwachstelle B, ...}


Ein Report sollte möglichst granular und individuell die einzelnen Informationen erfassen. Aus diesem Grund ist es anzuraten, einzelne Schwachstellen für Fehler in verschiedenen Produkten vorzuziehen (vor allem bei zielgerichteten Penetration Tests). Die Normalisierung dieser Daten zwecks statistischer Auswertung hat auf einer Metaebene zu erfolgen (vorzugsweise bei breitflächigen Vulnerability Scans). So sollten alle Findings mit dem Titel "Produkt X Fehlerseite gibt Implementierung preis" gruppiert und ausgewertet werden. Der Aufwand des Reportings steigt damit an, kann jedoch sowohl die Bedürfnisse des Auditoren (möglichst viele Details) als auch jene des Kunden (möglichst weiterverwertbare Daten) befriedigen.

Lese/Schreibe Kommentar: 16 printer friendly

Kommentare ...
Gruppieren von Schwachstellen in Reports GermanSecure | 13. Aug 09 : 20:13
LeSmileyDeClassique.gif
Aktives Mitglied (Level 8)
Rang 8 (Aktives Mitglied)2 Ränge fehlen noch

Kommentare: 7
seit 14. Feb 05 : 13:24

Antworten
Hallo Marc,
grundsätzlich kann ich dem folgen was Du ausführst. Sicherlich ist es so, dass eine gewisse Charakteristik gleich zu betrachten ist. Auch wenn Schwachstellen möglicherweise auf 2 unterschiedliche Produkte die gleiche Wirkung haben. Ich denke das man hier dennoch anhand des Produktes im Report unterscheiden sollte, sofern 2 Produkte die gleiche oder vergleichbare Schwachstelle aufweisen. Vergleichbare Schwachstelle im Sinne einer vergleichbaren Angriffsmöglichkeit. Ich denke das es dabei wichtig ist, dass man deutlich dabei unterscheiden muss, für wen man den Report schreibt. Auch wenn dadurch ein Mehraufwand entstehen würde, so kann dieser gerechtfertigt werden und auch verdeutlicht. Ich persönlich würde also nicht die Möglichkeit der Vereinfachung in Betracht ziehen, es sei denn, wir sprechen von einem reinen Report im Bereich Management.

Gruß Marko.


Kommentare ...
Gruppieren von Schwachstellen in Reports Juan | 16. Aug 09 : 13:57
Mitglied (Level 6)
Rang 6 (Mitglied)4 Ränge fehlen noch

Kommentare: 7
seit 16. Jan 09 : 20:31

Antworten
Was ist eigentlich so schlimm wenn man die Version z.B vom Webserver erfährt?? Ich meine, z.B apache.org oder debian.org sind ja noch doof....oder doch?

Re: Gruppieren von Schwachstellen in Reports El Kassem | 16. Aug 09 : 19:50
PentaxMajorum.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 148
seit 01. Jun 08 : 21:47

Antworten
Naja schlimm daran ist, das ein Angreifer deine Version sieht und danach gezielt nach einem Exploit suchen kann. Überhaupt wenn deine Version etwas älter ist.. Dann würde man das sofort sehen und der Angreifer hätte ein leichtes Ziel ala milw0rm.com ...

Aber Vorsichtig : Honeypots....

Re: Gruppieren von Schwachstellen in Reports Juan | 16. Aug 09 : 20:34
Mitglied (Level 6)
Rang 6 (Mitglied)4 Ränge fehlen noch

Kommentare: 7
seit 16. Jan 09 : 20:31

Antworten
Kannst ja gerne nach Exploits suchen für die Apache Version auf debian.org und apache.org..wirst keine finden. Das gleiche Thema ist ja mit den robots.txt..ist anscheinend auch eine Sicherheitslücke weil man da vieleicht Verzeichnise findet die man nicht sehen sollte. Ich finde aber das ist schwachsinn..wenn es wirklich Verzeichnise gibt die man von aussen nicht sehen sollte, dann kann man das in der Webserver Konfiguration machen. Die robots.txt ist eigentlich ganz nützlich..wenn man z.B nicht möchte das Such-Bots die Seiten indexieren. Ich meine Microsoft selber benutzt auch robots.txt (http://www.microsoft.com/robots.txt). Trotzdem gilt es bei einigen Security Scanner (wenn ich mich nicht Irre auch mit ATK) als Schwachstelle..

Re: Gruppieren von Schwachstellen in Reports Marc Ruef | 16. Aug 09 : 20:37
http://www.computec.ch/_images/newsicons/marcs_blog.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 427
seit 25. Jan 05 : 17:54

Antworten
[www.computec.ch]

    "Sicherheit ist ein Zustand. Die produktive Sicherheit eines Systems (im Betrieb) wird in erster Linie an der Unterbindung unerwünschter Handlungen gemessen. Auch eine ursprünglich vorgesehene Möglichkeit kann eine Unsicherheit darstellen. Nur weil eine Möglichkeit vorgesehen ist, heisst es nicht, dass sie sich bei näherer Betrachtung nicht doch als unsicher herausstellt. Im Rahmen eines Angriffsversuch könnte sich eine akzeptierte Nichtigkeit als wichtiges Element zur Beweisbarkeit oder Ausnutzung der Unsicherheit herausstellen."


Jede Art von Information (oder Zugriff), die einen Angriff erleichtern oder ermoeglichen kann, sehe ich als Schwachstelle an. Ergo, auch Banner und Hinweise auf Verzeichnisse sind Schwachstellen.

Hier ein schoenes Beispiel, wie eine vermeintlich unwichtige Information eine komplette Kompromittierung eines Systems beguenstigen kann:

http://www.computec.ch/news.php?item.179

Re: Gruppieren von Schwachstellen in Reports El Kassem | 17. Aug 09 : 10:21
PentaxMajorum.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 148
seit 01. Jun 08 : 21:47

Antworten
Da muss ich Marc zustimmen. Juan, beschäftige dich doch einmal genauer mit der Materie. Du wirst herausfinden wie es schon fast naiv ist so viele Informationen "einfach so" preiszugeben, was doch eigendlich für den Enduser egal sind und somit nicht zwingend erscheinen müssen.
(Banner Grabbing u.s.w. was Marc angesprochen hat)

Re: Gruppieren von Schwachstellen in Reports Juan | 17. Aug 09 : 12:45
Mitglied (Level 6)
Rang 6 (Mitglied)4 Ränge fehlen noch

Kommentare: 7
seit 16. Jan 09 : 20:31

Antworten
Also was hat das jetzt mit dem Webserver Banner und der robtots.txt zu tun?? Du hast das Verzeichnis /webalizer gefunden..Ok..aber ich denke nicht das man dieses Verzeichnis findet weil eine Apache Version 2.2.19 installiert ist oder eine robots.txt gespeichert ist....Man sollte halt wie schon gesagt Verzeichnise die niemand sehen sollte in der Webserver konfiguration einstellen und nicht in die robots.txt missbrauchen.

Ich hab die vermutung das Du bei deinen Scans, eine robots.txt findest, das als Schwachstelle in deinem Summary deklarierts..obwohl vieleicht in der robots.txt gar keine Informationen drin sind mit dem Du was anganfen könntest....

Re: Gruppieren von Schwachstellen in Reports Marc Ruef | 17. Aug 09 : 14:25
http://www.computec.ch/_images/newsicons/marcs_blog.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 427
seit 25. Jan 05 : 17:54

Antworten
Das Beispiel von Webalizer sollte nur zeigen, dass man auch anhand einer Nichtigkeit eine solide Grundlage fuer einen schwerwiegenden Einbruch schaffen kann. Der Angriffspfad zeichnete sich ja in etwa wie folgt:

Host Mapping -> Portscanning -> Application Mapping -> CGI-Scanning -> Verzeichnis gefunden -> Partieller Zugriff auf Logs -> (Erkennen eines geschuetzten Verzeichnisses && Identifikation von Benutzername) -> (Benutzername -> Passwort) -> Erweiterte Zugriffsrechte

Die Frage ist nun, wo hielt als erstes bzw. ueberall eine "Schwachstelle" Einzug. Theoretisch bei jedem Angriffsschritt. Kannst Du einen dieser unterbrechen, wird sich dieser exakte Angriff nicht mehr durchsetzen lassen.

Du schreibst ja selber, dass ein schuetzenswertes Verzeichnis nicht (nur) in die robots.txt gehoert. Wir sind uns also einige, dass ein schlecht geschuetztes Verzeichnis, das in einem robots.txt genannt wird, ein Risiko darstellt?

PS: Wir haben gerade vor einigen Wochen eine Geschichte erlebt, wie wir anhand von robots.txt auf ein Verzeichnis zugreifen konnte, welches XML-Definitionen fuer die Eingabefilter enthielt. Dank dieser Infos konnten wir unsere Angriffe entsprechend optimieren und durchsetzen. Ohne die genannte robots.txt waere das bei diesem Blackbox-Test nicht moeglich gewesen.


Kommentare ...
Gruppieren von Schwachstellen in Reports Stefan | 17. Aug 09 : 09:52
Prophet.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 76
seit 11. Feb 05 : 09:43

Antworten
Hallo,

Immer wenn ich solche Threads lese, dann werde ich daran errinert, wie ein Erstklässler einem US-Präsidenten den Tipp gibt, doch endlich Frieden auf Erden herbeizuführen. Im Grunde richtig, aber halt eben doch über alle Massen naiv.

"Sicherheitslücken" sind dynamische Gebilde. Dass robots.txt eine Schwachstelle darstellen kann, heisst nicht implizit, dass die eigentliche Funktion schlecht oder unnütz ist. Vielmehr kann ein automatischer Scanner nicht auswerten, ob sensitive Direktiven in der robots.txt enthalten sind oder nicht, weshalb die Schwachstelle, auch als potentielles False Positive, reported wird.

Auch das Apache Beispiel hinkt. Wird ein akkurater Banner angegeben, so kann ein Benutzer gewisse Daten zum System erlangen. Das ist ein Risiko und wird dementsprechend ausgewiesen, auch wenn es kein kritisches sein mag. Wir werden nicht dafür bezahlt, dass wir die 1-2 krassen 0-Days finden, sondern dass wir einen möglichst vollständigen Einblick in die Risiken einer Zielumgebung ermöglichen. Ist nicht ganz so wie im Fernseen, funktioniert aber so.

Gruss
Stefan

Re: Gruppieren von Schwachstellen in Reports El Kassem | 17. Aug 09 : 10:23
PentaxMajorum.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 148
seit 01. Jun 08 : 21:47

Antworten
[Offtopic]
Schade, eigendlich das es nicht so funktioniert im Fernsehen ... Musste ich aber auch schon feststellen wenn ich ein bisschen herumexperiemtiert hatte... Aber naja, wenigstens einer der wenigen Berufe wo eigenkreativität noch gefordert werden kann ;)


[/Offtopic]


Kommentare ...
Gruppieren von Schwachstellen in Reports Juan | 17. Aug 09 : 12:34
Mitglied (Level 6)
Rang 6 (Mitglied)4 Ränge fehlen noch

Kommentare: 7
seit 16. Jan 09 : 20:31

Antworten
Somi hat also der Security Auditor von Debian, Apache und Microsoft schlechte arbeit geleistet?

Re: Gruppieren von Schwachstellen in Reports Marc Ruef | 17. Aug 09 : 12:41
http://www.computec.ch/_images/newsicons/marcs_blog.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 427
seit 25. Jan 05 : 17:54

Antworten
Nein. Er hat aber auch nicht perfekte Arbeit geleistet. Und das ist ja das theoretische Ziel.

Re: Gruppieren von Schwachstellen in Reports Stefan | 17. Aug 09 : 14:08
Prophet.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 76
seit 11. Feb 05 : 09:43

Antworten
Der Security Auditor hat mit dem effektiven Systemzustand nichts zu tun. Der Auditor zeigt auf, welche Risiken existieren und wie man sie mitigieren könnte. Ob und inwiefern ein Unternehmen daraufhin diese Weisungen berücksichtigen möchte oder stattdessen lieber das bekannte Risiko akzeptiert, ist nicht Sache des Auditors.

Stefan


Kommentare ...
Gruppieren von Schwachstellen in Reports Juan | 17. Aug 09 : 15:01
Mitglied (Level 6)
Rang 6 (Mitglied)4 Ränge fehlen noch

Kommentare: 7
seit 16. Jan 09 : 20:31

Antworten
computec.ch benutzt auch eine robots.txt: http://www.computec.ch/robots.txt deswegen ist es aber noch lange nicht eine Schwachstelle..wollte eigentlich das damit sagen..aber nun gut die Meinungen können ja verschieden sein.

Was die arbeit des Auditors anghet bin ich gleicher Meinung..ich meine Ihr selber wisst es ja am besten :)

Re: Gruppieren von Schwachstellen in Reports Marc Ruef | 17. Aug 09 : 15:20
http://www.computec.ch/_images/newsicons/marcs_blog.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 427
seit 25. Jan 05 : 17:54

Antworten
Ich gebe Dir natuerlich Recht, dass eine robots.txt nicht per se eine Schwachstelle ist.

Nur ist es halt gerade fuer einen Vulnerability Scanner schwierig zu pruefen, ob die darin enthaltenen Direktiven effektiv sinnvoll sind. Deshalb geben die meisten Loesungen eine solche Ressource als potentielle Schwachstelle an (lieber etwas zu viel melden als etwas zu wenig). Es ist dann die Aufgabe des Auditors, dies als False-Positive zu falsifizieren.

Re: Gruppieren von Schwachstellen in Reports El Kassem | 18. Aug 09 : 08:05
PentaxMajorum.gif
Kernmitglied (Level 10)
Rang 10 (Kernmitglied)

Kommentare: 148
seit 01. Jun 08 : 21:47

Antworten
Einfach formuliert:
Die robots.txt kann muss aber nicht zwingend eine Schwachstelle darstellen.