Archivvorschau: News-Inhalte aus historischen Cache-Dateien wurden gegen die öffentlichen Berechtigungen im SQL-Dump geprüft.
Wer aufgibt, der hat schon verloren
| Wer aufgibt, der hat schon verloren (Montag, 26. August 2013 - 15:13:10) |
 [Marc's Blog] Vor kurzem hatte ich einmal mehr eine Diskussion darüber, ob das Verstecken der SSID in einem WLAN empfohlen werden soll oder nicht. Ich vertrete dabei die Position, dass man aus Sicherheitsgründen von dieser Möglichkeit Gebrauch machen sollte.
Mein Gegenüber argumentierte, dass ein halbwegs anständiger Angreifer sowieso die Tools und Zeit mitbringen würde, um auch versteckte SSIDs identifizieren zu können. Dem will ich gar nicht widersprechen. Dennoch gehen mit der besagten Aussage gewisse Ableitungen einher: Einerseits muss ein Angreifer das nötige Wissen, aber auch die erforderliche Zeit mitbringen. Angreifer mit wenig Wissen oder Zeit werden also vom Kompromittieren des Netzes absehen - Mehr oder weniger "freiwillig". Dieser vermeintlich minimale Vorsprung kann Spielentscheidend sein.
Das Gegenargument wird untermauert, indem darauf hingewiesen wird, dass das Verstecken der SSID gar nicht als echte Sicherheitsfunkion gedacht ist. Aber soll man deshalb auf diese verzichten? WEP galt auch als "keine echte Sicherheitsfunktion". Und dennoch kam hoffentlich niemand in den 90er Jahren auf die Idee, sein WLAN gänzlich offen zu betreiben.
Diese Argumentation könnte man weiterspinnen. Passwörter sind sinnlos, da ein Angreifer mit genügend Zeit immer einen erfolgreichen Bruteforce-Angriff durchsetzen kann. Und Passwort-Hashing brauchen wir ja nun ebenfalls auch nicht.
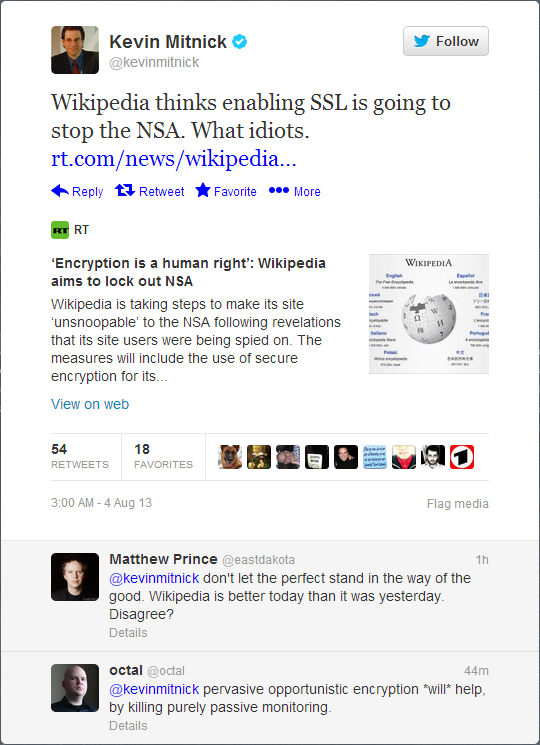
Und wie siehts nun aus mit SSL? Kevin Mitnick schreibt voller Hohn auf Twitter, dass nur Idioten bei Wikipedia glauben, dass sich damit die NSA aufhalten liesse (der Tweet wurde mittlerweile gelöscht, hier eine Kopie). Das mag stimmen. Aber soll man es nun der NSA so einfach wie möglich machen? Und im gleichen Atemzug ebenso für alle anderen Angreifer?
Da hat die vermeintlich progressive Szene jahrelang gemault, dass niemand SSL breitflächig einsetzt. Und nun ist es endlich der Fall - Facebook ist vor wenigen Wochen nachgezogen - gibt es wieder Gemotze, dass nur Amateure darin einen Vorteil sehen. Es sind paradoxe Dispute dieser Art, die offenbaren, dass im Fachbereich viel mit Halbwissen jongliert und vermeintliche "Strong Opinions" als Zeichen von Stärke angesehen werden. Ich bedaure dies, schiesst es doch meilenweit an der eigentlichen Aufgabe vorbei.
Ich bleibe bei meiner Position, dass nach Möglichkeiten alle zur Verfügung stehenden Sicherheitsfunktionen genutzt werden sollen (z.B. Default Ports ändern, Banner deaktivieren). Auch für "professionelle Angreifer" stellen sie nämlich eine Hürde dar - Wenn auch nur eine kleine. Ich habe schon zig Exploits und Würmer geschrieben und weiss, dass es genau diese kleinen Hürden sind, die einem das Leben mühsam und viele Angriffe deshalb unattraktiv machen. Gibt man stattdessen kampflos auf, dann gewinnen definitiv die anderen.
|
| Kommentare ... |
| |
Mitglied (Level 7)
 
Kommentare: 8
seit 20. Sep 07 : 15:56
Antworten
|
Ich widerspreche dir ja nur ungern, aber hier wird munter Einiges durcheinander geworfen.
Ja, ein unbedarfter Angreifer wird vermutlich dadurch aufgehalten. Aber der würde vermutlich auch durch ein starkes Kennwort aufgehalten Ich verliere aber ein wenig Komfort, wenn ich mal eben schnell ein neues Gerät einbinden will. Ich gehe hier mal davon aus, dass die Original-SSID nicht beibehalten wurde.
Oder anders formuliert: der Sicherheitsgewinn ist gering gegenüber einer möglichen Einschränkung des Komforts.
Man hält also maximal die Angreifer "aus Langeweile" auf, die man aber durch andere Massnahmen (kein WPS; ändern der SSID; WPA2 mit starkem Kennwort) besser aufhalten könnte.
Zu der Aussage von Kevin Mitnick: er bezieht sich hier auf die NSA als Angreifer. Daraus abzuleiten, dass er sich generell gegen SSL ausspricht, erscheint mir etwas weit hergeholt.
Hier gilt das Gleiche wie für Passwörter: eine der entscheidenden Fragen ist gegen *wen* ich mich schützen will.
Die von dir beschriebenen "Schutzmassnahmen" machen dann Sinn, wenn es um nicht zielgerichtete Angreifer geht. Dann muss ich nicht schneller laufen als der Löwe; nur schneller als die Person neben mir;-)
Ich sollte bei jeder Massnahme eben auch betrachten, wogegen sie *nicht* schützt (und ob sich der Aufwand lohnt).
Bis denn
Thomas
|
|
| |
Kernmitglied (Level 10)

Kommentare: 427
seit 25. Jan 05 : 17:54
Antworten
|
Ich bedanke mich fuer die differenzierte Antwort, in der Du natuerlich in allen einzelnen Punkten meine Zustimmung erhaelst.
Aber: Die pauschale Konklusion, dass Hopfen und Malz ja sowieso verloren sind, will ich einfach nicht gelten lassen. Doch das ist genau das, was ich von diversen Leuten - teilweise auch Kunden - hoere. Gar nicht erst losrennen und sich stattdessen hinlegen und vom Loewen (eigentlich nur der Hauskatze) fressen lassen, dass erscheint mir ein bisschen arg einfach zu sein - Und darauf wollte ich hinaus.
|
|
|
| Kommentare ... |
| |
Mitglied (Level 4)

Kommentare: 2
seit 13. Sep 13 : 18:14
Antworten
|
In der Tat eine Fehlhaltung. Die NSa ist ja nicht der einzige der versuchen könnte Deine Daten oder sontetwas zu stehlen. Identitätsdiebe, Hacker und betrügerische Spammer können einem auch Schaden und die sind vielleicht nicht wie Prism in der Lage Email-Accounts oder Webseiten zu hacken.
|
|
|